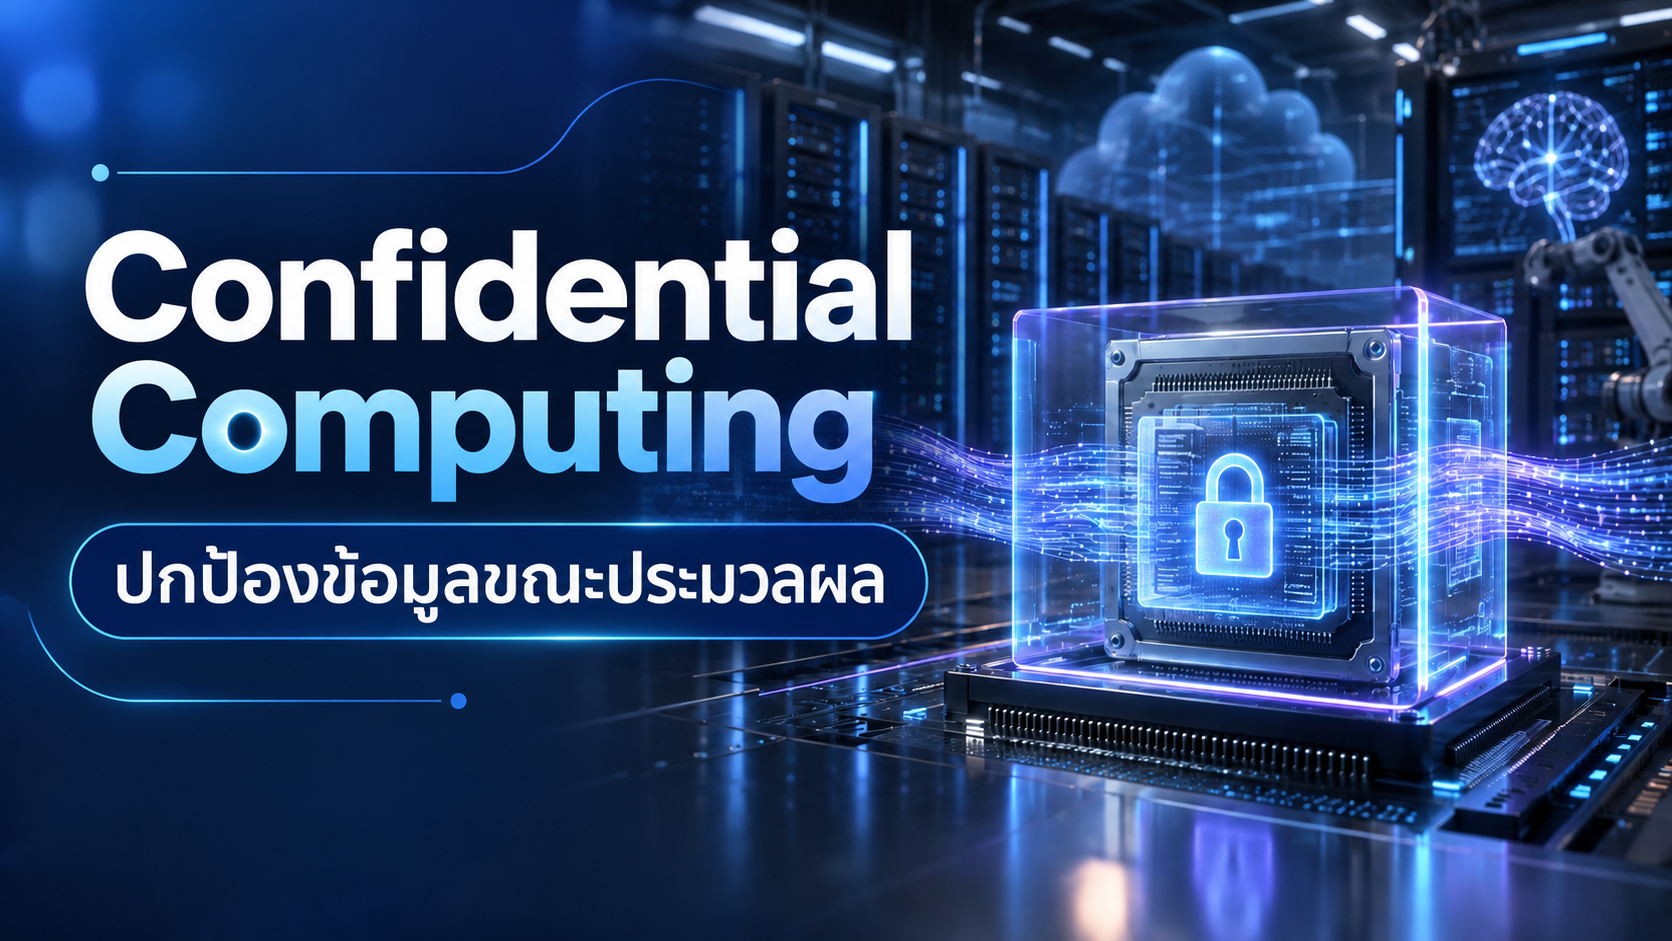
องค์กรคุ้นเคยกับการเข้ารหัสข้อมูลตอนเก็บในดิสก์และตอนส่งผ่านเครือข่าย แต่เมื่อแอปพลิเคชันต้องคำนวณ ข้อมูลมักถูกถอดรหัสอยู่ในหน่วยความจำ ช่วงเวลานี้กลายเป็นช่องว่างสำคัญ โดยเฉพาะเมื่อประมวลผลข้อมูลสุขภาพ การเงิน ทรัพย์สินทางปัญญา หรือชุดข้อมูลสำหรับ AI บนคลาวด์ Confidential Computing จึงเกิดขึ้นเพื่อเพิ่มการป้องกันข้อมูลในขณะที่กำลังถูกใช้งาน
Confidential Computing คืออะไร
แนวคิดนี้ใช้สภาพแวดล้อมประมวลผลที่แยกและได้รับการปกป้องด้วยฮาร์ดแวร์ เรียกว่า Trusted Execution Environment หรือ TEE โค้ดและข้อมูลภายในพื้นที่ดังกล่าวถูกจำกัดไม่ให้ส่วนอื่นของระบบเข้าถึงได้โดยง่าย แม้แต่ระบบปฏิบัติการ ไฮเปอร์ไวเซอร์ หรือผู้ดูแลโครงสร้างพื้นฐาน การยืนยันสภาพแวดล้อมจากระยะไกลหรือ attestation ช่วยให้เจ้าของงานตรวจสอบได้ว่าโค้ดกำลังทำงานบนฮาร์ดแวร์และการตั้งค่าที่คาดไว้ก่อนมอบกุญแจถอดรหัส
เติมช่องว่างของการเข้ารหัสแบบเดิม
การเข้ารหัสข้อมูลขณะพักช่วยป้องกันไฟล์และดิสก์ ส่วนการเข้ารหัสขณะส่งช่วยป้องกันข้อมูลบนเครือข่าย แต่ทั้งสองอย่างไม่ครอบคลุมช่วงที่หน่วยประมวลผลกำลังใช้ข้อมูล Confidential Computing เพิ่มชั้นป้องกันในช่วงดังกล่าว จึงเหมาะกับกรณีที่องค์กรต้องใช้โครงสร้างพื้นฐานของผู้ให้บริการภายนอก แต่ไม่ต้องการให้ผู้ดูแลระบบหรือซอฟต์แวร์ระดับสูงเห็นข้อมูลดิบ
กรณีใช้งานที่น่าสนใจ
สถาบันหลายแห่งอาจวิเคราะห์ข้อมูลร่วมกันโดยไม่เปิดเผยชุดข้อมูลทั้งหมด โรงพยาบาลสามารถสนับสนุนการวิเคราะห์หรือ AI บนข้อมูลอ่อนไหว ธุรกิจการเงินอาจตรวจการทุจริตข้ามหน่วยงาน และผู้พัฒนาโมเดลสามารถปกป้องทั้งข้อมูลนำเข้าและน้ำหนักโมเดลบนคลาวด์ ประโยชน์จะชัดเมื่อมีหลายฝ่ายที่ต้องร่วมคำนวณ แต่ไม่สามารถไว้วางใจโครงสร้างพื้นฐานหรือเปิดข้อมูลให้กันโดยตรงได้ทั้งหมด
ข้อจำกัดที่ต้องเข้าใจ
TEE ไม่ได้แก้ปัญหาความปลอดภัยทุกชนิด หากแอปพลิเคชันมีช่องโหว่ ให้สิทธิ์ผิด หรือส่งผลลัพธ์ที่เปิดเผยข้อมูล Confidential Computing ก็ไม่สามารถชดเชยได้ทั้งหมด ฮาร์ดแวร์แต่ละแพลตฟอร์มมีข้อจำกัดด้านหน่วยความจำ ประสิทธิภาพ และเครื่องมือพัฒนา การจัดการกุญแจ การบันทึกเหตุการณ์ การอัปเดต และการตอบสนองต่อช่องโหว่ของชิปยังต้องมีแผนชัดเจน
เริ่มประเมินอย่างเป็นขั้นตอน
เริ่มจากจำแนกข้อมูลและระบุภัยที่ต้องการลด เช่น ผู้ดูแลคลาวด์ที่เกินสิทธิ์ มัลแวร์ระดับระบบ หรือการใช้ข้อมูลร่วมกับพันธมิตร จากนั้นเลือกงานนำร่องที่ขอบเขตจำกัด ตรวจว่าผู้ให้บริการรองรับ attestation การจัดการกุญแจ และเครื่องมือที่ใช้จริงหรือไม่ วัดผลกระทบต่อเวลาแฝง ต้นทุน และการดูแลระบบ พร้อมทดสอบว่ากุญแจจะไม่ถูกส่งให้สภาพแวดล้อมที่ตรวจสอบไม่ผ่าน
สรุป
Confidential Computing เป็นชั้นป้องกันเพิ่มเติม ไม่ใช่สิ่งทดแทนการพัฒนาแอปที่ปลอดภัยและการควบคุมสิทธิ์
อ่านต่อ: แนวทางรับมือข้อมูลรั่วไหล
แหล่งข้อมูล: NIST IR 8320E: Confidential Computing of Data in Cloud Workloads